미국 증권 업계 규제 기관인 FINRA가 피싱 메일에 대해 경고하였다.
공격자는 FINRA 에서 보낸 것처럼 위장하기 위해 "gateway-finra.org" 라는 주소를 사용하였으며, 메일을 통해 수신자에게 추가 정보를 요청하고 늦게 제출하면 벌금이 부과될 수 있다고 협박한 것으로 알려졌다.
FINRA 는 피싱 공격에 사용된 도메인 주소가 서비스 되지 않도록 인터넷 도메인 등록 기관에 요청하였다고 알리며, 해당 도메인으로 전달된 이메일을 모두 삭제할 것을 권고하였다.
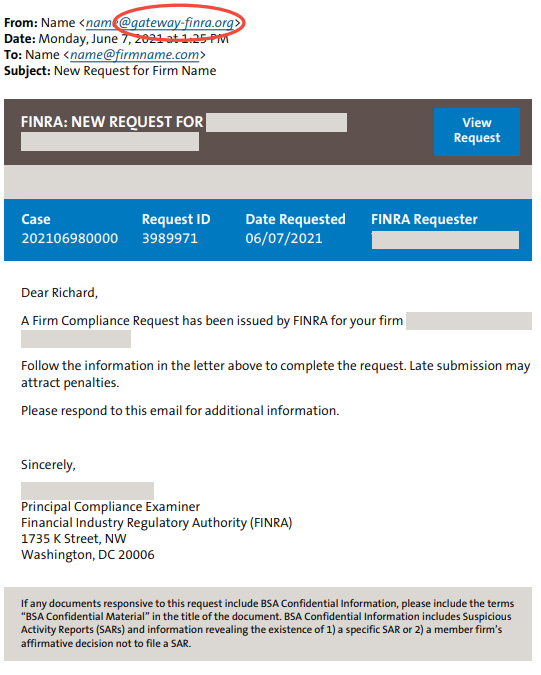
사진 출처 : https://www.finra.org/rules-guidance/notices/21-20
출처
[1] FINRA (2021.06.10) - FINRA Alerts Firms to Phishing Email Using “gateway-finra.org” Domain Name
https://www.finra.org/rules-guidance/notices/21-20