Security Center
지금 주목해야 할
보안정보를 확인하세요
새로운 보안콘텐츠 데이터베이스에 등록된 분석과 동향을 제공합니다.
자료 검색
원하는 보안 주제를 직접 찾아보세요Security Contents
보안콘텐츠를 4개 카테고리로 제공합니다
새로운 콘텐츠 테이블에 게시된 자료만 분류별로 표시합니다.
현재 선택
889건악성코드 분석
악성코드, 랜섬웨어, 모바일, 리눅스 분석 정보를 통합 제공
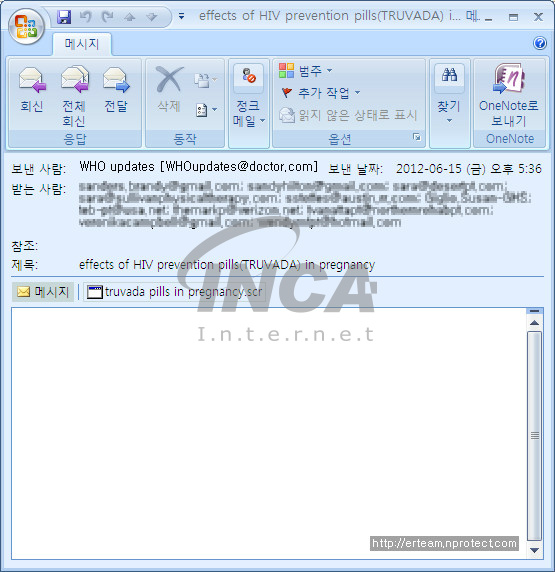 악성코드 분석[주의]AIDS 치료제 트루바다 내용으로 위장된 악성파일 이메일1. 개요 잉카인터넷 대응팀은 세계보건기구(WHO:World Health Organization)에서 발송한 것처럼 사칭한 악성 이메일을 발견하였다. 해당 이메일은 임신기간 중 인간 면역결핍 바이러스(HIV:Human Immunodeficiency Virus)의 예방 효과를 가진 트루바다(Truvada) 알약에 대한 PDF 문서처럼 아이콘 등을 위장하고 있는 악성파일이다. HIV 란 후천성…
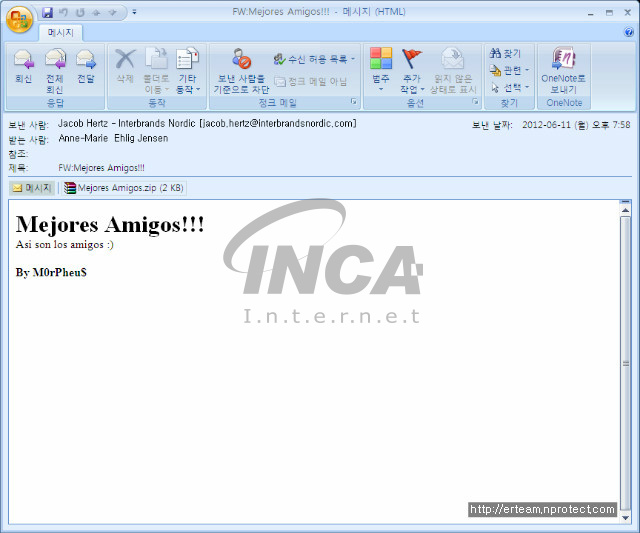 악성코드 분석[정보]유럽의 주류 판매 업체로 위장한 악성 이메일1. 개 요 잉카인터넷 대응팀은 유럽의 주류 판매 업체에서 발송한것처럼 위장한 악성 이메일을 발견하였다. 해당 악성 이메일은 발송자 주소란에 실제 해당 업체 Denmark branch의 책임자 이메일 주소가 기입되어 있으며, 링크파일 실행을 통해 감염이 이루어지는 것이 특징이다. 또한, 감염이 이루어지면 특정 외산 백신에 대한 강제 종료 및 MSN 등의 특정 인스턴스 메신저 메인 화면을 출력…
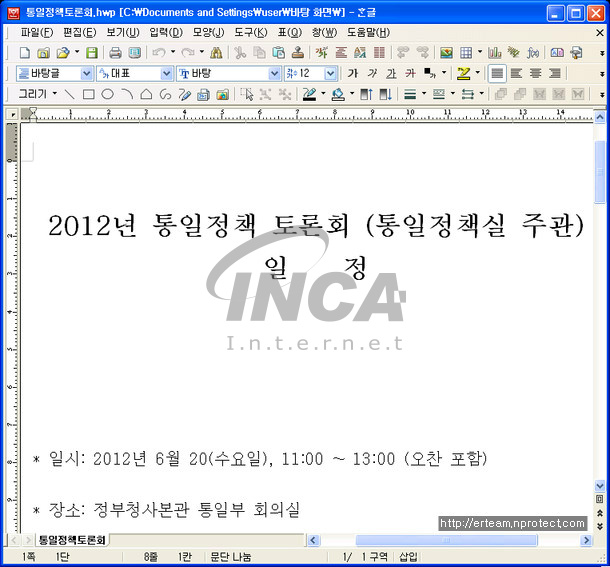 악성코드 분석[긴급]HWP 문서 0-Day 취약점 이용한 APT 공격발생1. 개요 잉카인터넷 대응팀은 통일정책 토론회 문서내용 등을 포함하고 있는 "HWP 악성파일이 국내에 전파"된 것을 발견하였다. 현재 잉카인터넷 대응팀은 해당 파일의 유포지 등 부수적인 자료를 추적 중에 있으며, 악성파일에 대한 긴급 업데이트도 함께 완료한 상태이다. 더불어 최신 업데이트가 이뤄진 한컴오피스 사용자일지라도 아직 알려지지 않은 HWP Zero-Day Exploit 을 사용하고…
 악성코드 분석[긴급]국내 인터넷뱅킹 사용자를 노린 악성파일 급속 유포 (#Update 04)1. 개요 잉카인터넷 대응팀은 국내 유명 인터넷 라이브 방송 사이트의 동영상 플레이어 설치파일 등의 변조를 통하여 국내 인터넷 뱅킹용 악성파일이 유포 중인 것을 발견하였다. 정상적인 인터넷 방송 서비스의 모듈을 위변조하여 사용자 몰래 악성파일을 설치하는 형태이기 때문에 이용자들은 감염 여부 인지자체가 어려울 것으로 예상되며, 인터넷 뱅킹 사용자들의 직접적인 예금인출 사고로 연결될 위험성이 크…
 악성코드 분석[주의]탈북인 인적사항으로 유혹하는 HWP 악성파일 등장1. 개요 잉카인터넷 대응팀은 탈북자의 신상정보를 포함하고 있는 HWP 형태의 악성 문서파일을 추가로 발견하였다. 해당 문서에는 아직 진위여부 확인이 되지 않은 약 5명의 특정 탈북인 이름과 출신지, 직업 등이 상세히 기록되어 있으며, 북한을 탈출하게 된 경위 등이 포함되어 있다. 또한, "다른 탈북한 사람들처럼 한국에 가고 싶습니다. 우리 불쌍한 사람들을 구해주십시오. 중국정부로 부터 다시…
 악성코드 분석[주의]카카오톡 보이스톡 도용 사기성 안드로이드 앱1. 개요 잉카인터넷 대응팀은 스마트폰용 무료 메시지 전송 서비스로 유명한 카카오톡(KakaoTalk)의 무료 모바일 음성 통화 서비스(m-VoIP)인 보이스톡(VoiceTalk) 서비스처럼 위장하여 유포된 안드로이드 악성파일을 발견하였다. 2012년 6월 4일부터 보이스톡의 시범 서비스가 본격적으로 시작되면서 모바일 무료통화 시장을 비롯한 통신 업계 전반에 지각변동을 예고하고 있으며, 상당…
 악성코드 분석[정보]톡플레이어 설치본과 특정 백신 제품으로 위장한 악성파일1. 개요 최근 "디아블로3"의 발매와 함께 온라인 게임 계정 정보 탈취를 시도하는 악성파일의 활동 또한 활발해지고 있다. 사실, 온라인 게임 계정 정보를 탈취하는 악성파일의 문제는 어제 오늘의 일이 아니며, 국내에 유포되는 악성파일중 가장 높은 유포 비율을 보이고 있는 실정이다. 이는 온라인 게임에서 사용되는 아이템이나 게임머니가 실제 현금으로 거래되며, 금전적 이득을 취할 수 있기 때문이…
 악성코드 분석[주의]세계 환경의 날 문서로 위장된 표적형 악성파일 발견1. 개요 잉카인터넷 대응팀은 2012년 "세계 환경의 날[매년 06월 05일]"이 가까워지면서 관련된 내용의 이메일처럼 교묘히 위장된 지능적인 표적공격(APT)형 악성파일 유포 정황을 발견하였다. 해당 공격은 해외의 특정 조직을 대상으로 유포된 것으로 마이크로 소프트사 Office 제품군의 보안 취약점(MS12-027/CVE-2012-0158)을 이용하였다. 수신자가 이메일에 첨부되어 있는…
 악성코드 분석[주의]디아블로3 사용자 계정 탈취용 악성파일 국내 등장1. 개요 잉카인터넷 대응팀은 최근 발매된 디아블로 3(Diablo III) 게임 사용자들의 계정 탈취 기능을 보유한 악성파일이 국내에 유포된 것을 발견하였다. 연일 화제를 몰고 다니는 "디아블로3 는 자연스럽게(?) 악성파일 제작자의 타깃이 되었고 온라인 게임 계정 탈취, 랜섬웨어 등 다양한 형태의 보안 위협으로 발견"되고 있는 상황이다. 물론 "디아블로 3"도 단순한 온라인 게임이고, 여…
 악성코드 분석[주의]해외 전자 청구서 내용으로 위장된 악성 이메일 국내 전파 중1. 개요 잉카인터넷 대응팀은 해외의 Windstream 서비스 내용으로 둔갑한 악의적 이메일이 국내에 다수 유입되어 급속히 전파 중인 정황을 포착하였다. 이메일은 "Your Windstream bill is available for viewing" 라는 제목으로 전파 중이며, 첨부파일이 존재하지 않고, 본문에 포함되어 있는 악의적인 URL 링크 주소 클릭을 통해서 악성파일 감염 시도를 하게…
 악성코드 분석[주의]사진파일로 위장잠입 시도하는 악성 이메일 국내발견 증가1. 개요 잉카인터넷 대응팀에서는 사진파일로 사칭하여 국내로 유입시도되고 있는 악의적 이메일을 꾸준히 발견하고 있다. 근래에 국내 이메일로 수신된 사례가 증가하고 있으므로, 충분한 대비와 각별한 주의가 요망된다. 이러한 종류의 보안위협은 대부분 해외에서 제작된 형태라서 영어로 작성된 것이 일반적이고, 이메일 제목과 본문, 첨부파일명은 수시로 변경되어 전파된다. 특징적으로 첨부파일은 사용자의…
 악성코드 분석[주의]디아블로3 파일로 변장한 랜섬웨어형 악성파일 등장1. 개요 잉카인터넷 대응팀은 2012년 5월 초 공개된 블리자드 엔터테인먼트사의 디아블로 3(Diablo III)와 관련된 파일처럼 위장한 랜섬웨어(Ransomware)종류의 악성파일이 해외에서 유포된 것을 발견하였다. 랜섬웨어란 사이버 범죄자들이 컴퓨터의 운영체제나 특정 파일들을 암호화하여 사용자가 정상적으로 이용하지 못하게 만든 후 이를 볼모로 돈을 요구하는 형식의 악성파일을 말한다.…