Security Center
지금 주목해야 할
보안정보를 확인하세요
새로운 보안콘텐츠 데이터베이스에 등록된 분석과 동향을 제공합니다.
자료 검색
원하는 보안 주제를 직접 찾아보세요Security Contents
보안콘텐츠를 4개 카테고리로 제공합니다
새로운 콘텐츠 테이블에 게시된 자료만 분류별로 표시합니다.
현재 선택
889건악성코드 분석
악성코드, 랜섬웨어, 모바일, 리눅스 분석 정보를 통합 제공
 악성코드 분석[칼럼]불순한 변칙 광고프로그램 유해성 판단여부 하나도 애매하지 않다.1. 부적절한 광고업자들 누구보다도 당당하다? 예전부터 인터넷을 통해서 무료로 배포되는 유용한 프리웨어(Freeware)나 일정한 금액을 지불하고 구매해야 하는 일부 쉐어웨어(Shareware) 등에는 일정한 광고를 제공하는 조건으로 별도의 제휴 프로그램이 함께 사용되는 경우가 종종 있었다. 이 과정에서 발생되는 광고수익은 프로그램 원 개발자에게 일정부분 재배분되어 프로그램에 대한 정당한 대…
 악성코드 분석[주의]미국 대형 통신사 AT&T 서비스로 사칭한 악성 이메일 등장1. 온라인 요금 청구서가 악성파일도 배송한다? 잉카인터넷 대응팀은 2012년 10월 15일 오후 9시 경 미국 대형 통신회사인 AT&T(American Telephone & Telegraph)사의 온라인 서비스에서 발송한 것처럼 위장한 악성 이메일이 국내 및 해외 사용자들에게 무단배포 중인 것을 자체 모니터링 중에 발견하였다. 이번에 발견된 악성 이메일은 미국 AT&T 온라인 요금 청구서…
 악성코드 분석[정보]보안승급 사칭 전자금융사기 기승, 사이버 금융범죄와의 전쟁1. 당신의 예금을 노리는 악성파일 활개 잉카인터넷 대응팀은 국내 인터넷 뱅킹 이용자들의 심리를 교묘히 파고들고 있는 악성파일류(KRBanker)의 보안위협이 나날이 증가하고 있다는 사실을 여러차례 강조한 바 있다. 현재 전자금융 보안위협은 아무리 강조해도 지나치지 않을 정도로 위험수위가 매우 높아지고 있는 상황이고, 사용자 예금의 불법인출 피해와도 직결되는 문제이다. 수 년간 많은 피해자가…
 악성코드 분석[주의]롬니 미대선 후보의 CNN 뉴스속보로 위장한 악성이메일 국내 유입1. 개요 잉카인터넷 대응팀은 "미국에서 2012년 11월 06일에 진행 예정인 美 대선 기간이 가까워지면서 공화당 대선 후보자인 미트 롬니(Mitt Romney)와 관련된 악성 이메일이 국내에 유입된 것을 발견하였다." 악성 이메일은 미국의 24시간 뉴스전문 채널인 CNN(Cable News Network)의 뉴스속보(Breaking News)에서 발송한 것처럼 보낸이를 사칭하고 있으며,…
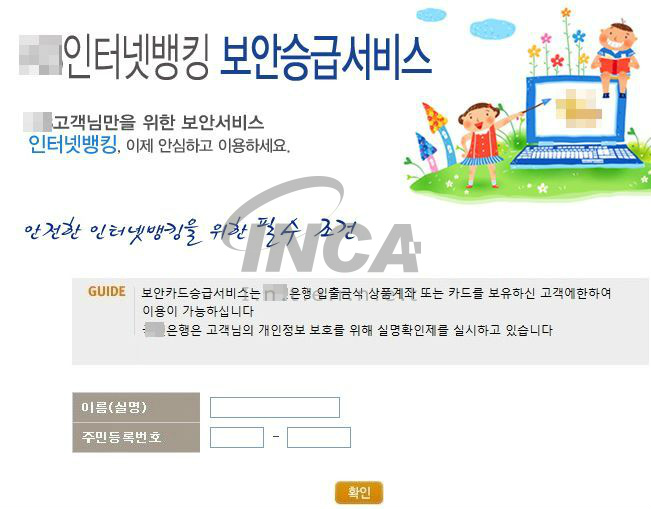 악성코드 분석[칼럼]국내 인터넷 뱅킹 보안위협 절대 남의 일이 아니다!■ 당신의 소중한 예금 밤새 안녕하십니까? 잉카인터넷 대응팀은 2012년 10월 09일 오전, 국내 인터넷 뱅킹 사용자를 노린 악성파일(KRBanker) 변종을 어제에 이어 오늘도 추가 발견하였고, 시시각각 새로운 변종이 제작 시도되고 있는 정황을 포착하였다. 더불어 공격자가 사용하는 중국 서버를 집중 모니터링해 본 결과 수시로 피싱사이트 도메인을 바꿔가면서 변종을 제작하는 것도 확인된 상태…
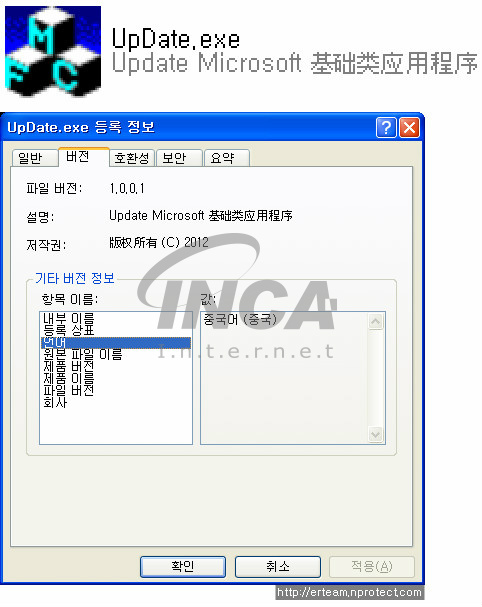 악성코드 분석[주의]국내 인터넷 뱅킹용 악성파일 BHO 기능 겨냥1. 개요 국내 인터넷 뱅킹 사용자를 겨냥한 악성파일(KRBanker)이 새로운 방식으로 꾸준히 변화를 시도하고 있다. 이번에 새롭게 발견된 악성파일은 기존처럼 호스트(hosts)파일을 사용하거나 EXE 파일이 독립적으로 사용하는 방식이 아닌 브라우저 도우미 객체(BHO:Browser Helper Object) 기능을 이용하는 형식을 사용하였다. BHO란 인터넷 익스플로러(IE)에 별도의 기…
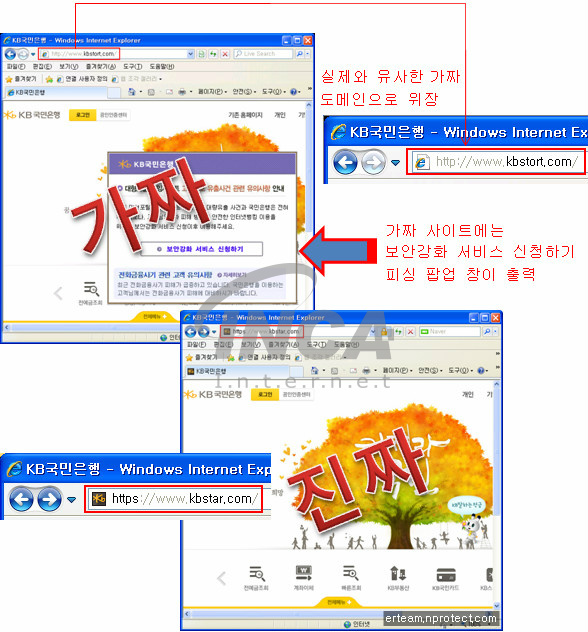 악성코드 분석[주의]인터넷 뱅킹 보안강화(승급) 서비스는 전자금융사기의 덫1. 개요 잉카인터넷 대응팀은 국내 인터넷 뱅킹 사용자를 겨냥한 악성파일 변종을 지속적으로 발견하고 있으며, nProtect 전 제품군에 신속하게 진단 및 치료 기능을 제공하고 있다. 최근에는 호스트(hosts)파일을 사용하지 않고, 악성파일 자체의 독립적인 피싱 기능을 이용한 기법도 꾸준히 목격되고 있어 사용자들의 각별한 주의가 요구된다. 호스트 파일을 이용하는 경우는 인터넷 뱅킹 웹 사이…
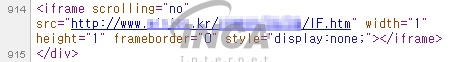 악성코드 분석[긴급]IE 0-Day (CVE-2012-4969) 취약점 공격 국내표적 현실화1. 개요 잉카인터넷 대응팀은 국내 유명 정치관련 사이트가 은밀히 변조되어 현재까지 마이크로 소프트(MS)사의 정식 보안패치가 제공되고 있지 않은 IE Zero-Day (CVE-2012-4969) 취약점 공격이 진행 중인 정황을 확인하였다. 지금까지 국내 특정 웹 사이트가 중개 경유지로 악용된 사례는 몇건 보고된 바 있지만 실제 국내 이용자들을 대상으로 한 본격적인 공격이 발견되기는 처음이다…
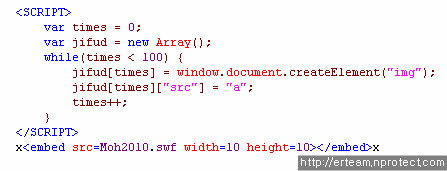 악성코드 분석[긴급]국내 웹 사이트를 통해서 IE 0-Day (CVE-2012-4969) 공격 진행 중1. 개요 잉카인터넷 대응팀은 2012년 09월 18일 공식블로그를 통해서 보고한 IE 0-Day 취약점 공격이 국내 웹 사이트를 악용해서 추가로 공격이 진행되는 것을 발견하였다. 현재 변형된 공격이 꾸준히 발견되고 있고, 아직 공식적인 보안 업데이트(패치)가 일반에 배포되고 있지 않은 상태이므로, 인터넷 이용자들의 각별한 주의가 필요한 상황이다. 따라서 사용자들은 보안패치가 출시되기 전까지…
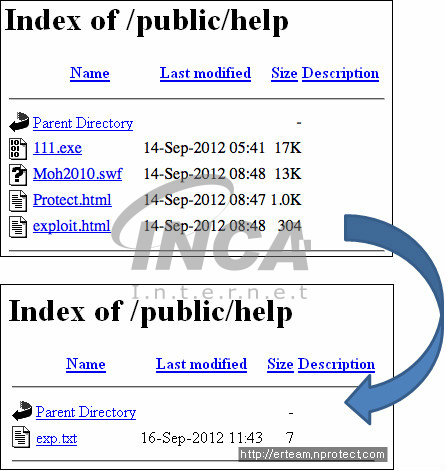 악성코드 분석[주의]새로운 Internet Explorer Zero-Day 취약점 발견1. 개요 2012년 09월 14일 이탈리아의 특정 사이트에서 마이크로소프트사의 웹 브라우저인 인터넷 익스플로러(Internet Explorer) 제품에서 악성파일 유포 등에 악용될 수 있는 새로운 Zero-Day 취약점 코드가 발견되었다. Zero-Day Exploit 코드는 아직 공식적인 보안패치가 발표되지 않은 취약점을 이용하는 악성파일로서 짧은 시간에 파급효과가 커질 수 있는 위험성을…
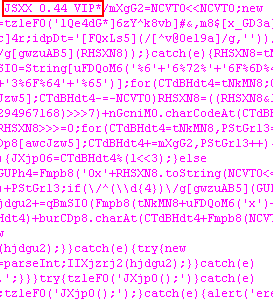 악성코드 분석[긴급]국내 인터넷뱅킹용 악성파일 유포조직 원격제어 시도1. 개 요 잉카인터넷 대응팀은 국내 인터넷뱅킹용 악성파일(KRBanker)을 제작하여 유포 중인 금융 사이버범죄 조직들의 활동을 지속적으로 추적관제 하고 있다. 그런 가운데 2012년 09월 12일 국내 다수의 웹 사이트를 해킹하여 원격제어(Remote Control) 기능을 탑재한 악성파일을 추가로 배포 중인 정황을 포착하였다. 해당 사이버범죄 조직들은 꾸준히 국내 인터넷 뱅킹 사용자들을…
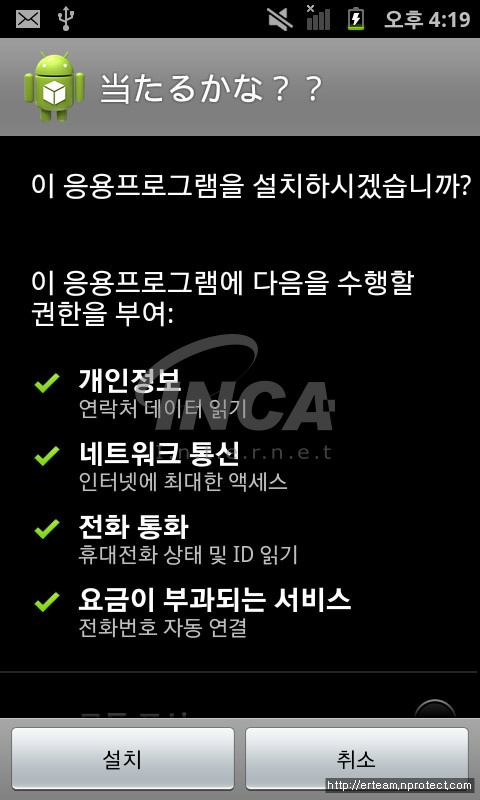 악성코드 분석[정보]일본 여성 사용자들을 대상으로 한 안드로이드 악성 애플리케이션1. 개 요 최근 해외 보안 업체에 의해 안드로이드 OS 기반의 스마트기기 사용자 중 일본 여성 사용자들을 대상으로한 악성 애플리케이션에 대한 보고가 있었다. 보통 이성을 대상으로 하거나 선정적인 주제로 사용자들을 현혹시킬 목적을 가지는 경우 대부분 그 대상이 남성이 주를 이뤘으나 이번 악성 애플리케이션은 여성 사용자들을 대상으로 했다는 점에서 주목할만 하다. 또한, 해당 악성 애플리케이션은…